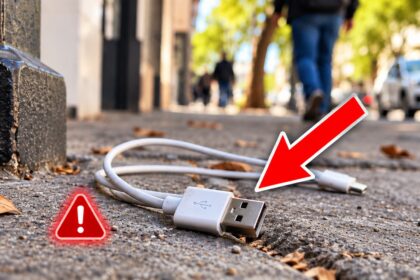
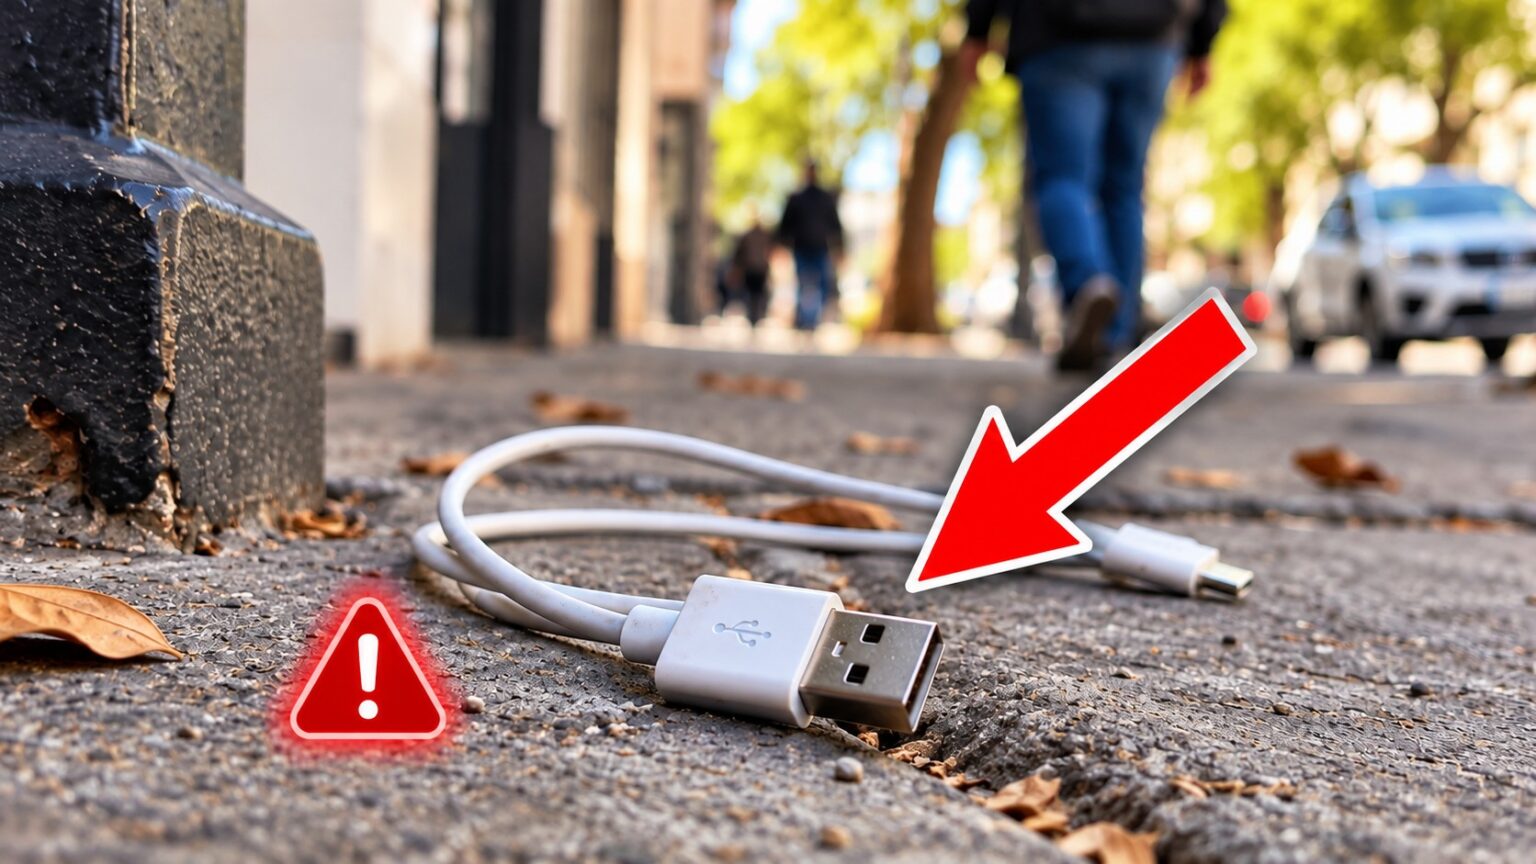
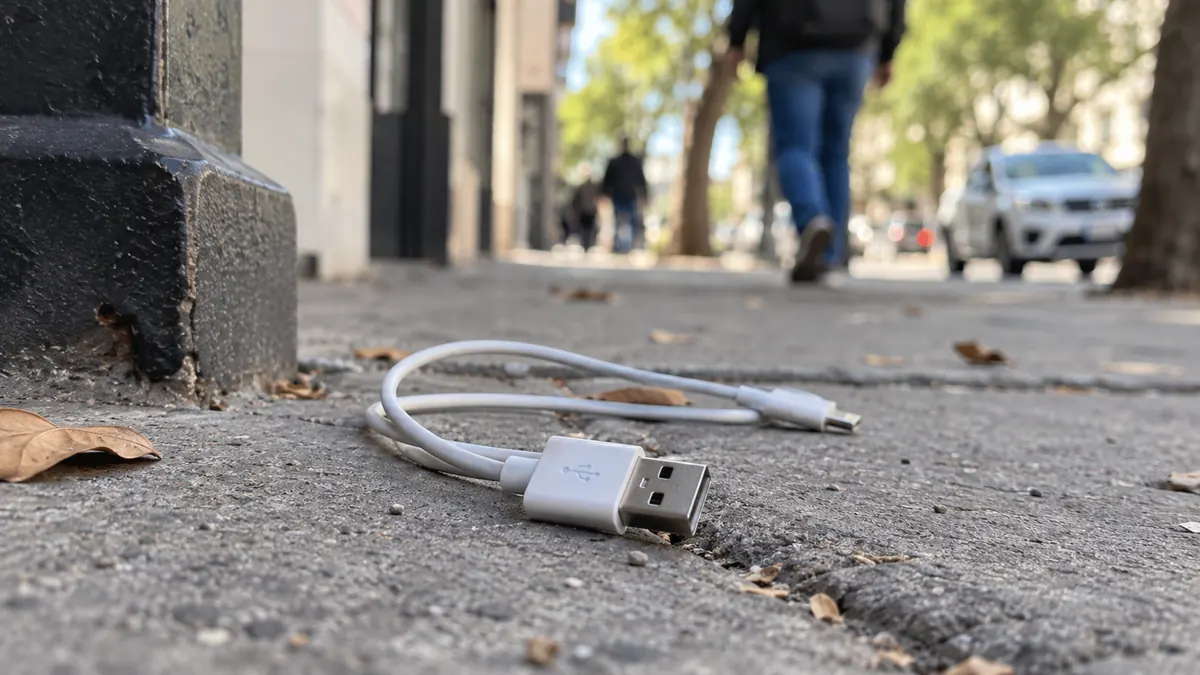
Encontrar un cable USB tirado en la calle puede parecer una casualidad sin importancia. Es pequeño, parece útil y, a diferencia de un pendrive desconocido, mucha gente no imagina que un simple accesorio de carga pueda representar algún riesgo.
Sin embargo, en las últimas horas comenzaron a circular advertencias en la Provincia de Buenos Aires por cables aparentemente abandonados que podrían haber sido modificados internamente. El alerta tomó fuerza a partir de publicaciones vinculadas con La Plata y volvió a poner el foco sobre una técnica de ciberseguridad que existe desde hace años.
La recomendación es similar a la que se aplica frente a otras amenazas digitales: no confiar en un accesorio de origen desconocido solo porque parece normal. También conviene extremar cuidados ante las nuevas modalidades de estafa que buscan acceso al celular, ya que cada vez más engaños apuntan directamente a las credenciales y cuentas almacenadas en el dispositivo.
Los cables USB modificados con componentes ocultos existen desde hace años y, de hecho, algunos se venden legalmente como herramientas para realizar pruebas de ciberseguridad. El problema aparece cuando esa tecnología se usa con fines maliciosos: el cable puede parecer completamente normal y la víctima lo conecta sin sospechar que podría ejecutar acciones no autorizadas en el dispositivo.
Cómo puede un cable que parece normal comprometer un equipo
Un puerto USB no sirve solamente para entregar energía. También puede intercambiar datos y reconocer distintos tipos de dispositivos. Esa característica permite que un cable alterado incluya pequeños componentes electrónicos capaces de comportarse de una forma distinta a la esperada.
Según el tipo de modificación, un cable malicioso puede estar preparado para:
- Ejecutar comandos simulando ser otro dispositivo conectado al equipo.
- Registrar determinadas pulsaciones o acciones del usuario en configuraciones específicas.
- Incorporar un pequeño sistema de comunicación inalámbrica para recibir instrucciones.
- Intentar instalar software malicioso o aprovechar vulnerabilidades del dispositivo.
- Facilitar el acceso a información sensible si el equipo permite la conexión o se encuentra desactualizado.
Esto no significa que conectar cualquier cable desconocido vacíe automáticamente una cuenta bancaria. El resultado depende del sistema operativo, las protecciones del equipo, los permisos disponibles y el tipo de hardware escondido. Pero el riesgo existe y, justamente por eso, no vale la pena probar un cable cuya procedencia se desconoce.
Por qué puede ser casi imposible detectar un cable alterado a simple vista
Uno de los problemas de estos dispositivos es que pueden conservar el aspecto de un cable común. Existen modelos que esconden microcontroladores, antenas o circuitos dentro del propio conector, sin modificaciones externas evidentes.
Análisis realizados sobre cables maliciosos conocidos mostraron que los componentes ocultos pueden requerir incluso estudios con rayos X o tomografía industrial para identificarse con certeza. Por eso, señales como un conector algo más grande, un logo extraño o un cable que levanta temperatura pueden despertar sospechas, pero la ausencia de esas señales no garantiza que sea seguro.
Algo parecido ocurre con otras amenazas que parecen legítimas a primera vista. En los últimos meses también se detectaron extensiones de navegador capaces de robar contraseñas, lo que refuerza una regla básica: la apariencia por sí sola no alcanza para determinar si un recurso es confiable.
Qué hacer si encontrás un cable USB en la calle
La medida más efectiva es también la más sencilla: no conectarlo al celular, la notebook, la computadora ni a otro equipo. Tampoco conviene llevarlo a casa para “probar si funciona”.
- Usá cables propios o comprados en comercios y marcas confiables.
- Para cargar el teléfono fuera de casa, preferí un cargador propio conectado directamente a un tomacorriente.
- No aceptes accesorios USB de desconocidos aunque parezcan nuevos.
- Mantené actualizado el sistema operativo del celular y de la computadora.
- Si el dispositivo pregunta si querés confiar en un accesorio, transferir datos o habilitar una conexión, no aceptes si no conocés su origen.
- Los adaptadores que bloquean transferencia de datos pueden sumar protección al cargar, aunque no reemplazan el uso de un cable confiable.
La Agencia de Ciberseguridad de Estados Unidos (CISA) recomienda evitar conectar dispositivos móviles a computadoras o estaciones de carga que no estén bajo control del usuario, justamente porque una conexión USB puede permitir interacciones que van más allá de la simple carga.
Qué hacer si ya conectaste un cable de origen desconocido
Si ya ocurrió, lo primero es desconectarlo y no volver a utilizarlo. Después conviene revisar si aparecieron permisos extraños, aplicaciones desconocidas, cambios en la configuración, sesiones abiertas que no reconocés o movimientos anormales en cuentas vinculadas al equipo.
Ante una sospecha concreta, actualizá el sistema, ejecutá las herramientas de seguridad disponibles y cambiá las contraseñas importantes desde otro dispositivo confiable. También es recomendable activar la verificación en dos pasos y revisar las sesiones abiertas de correo, redes sociales y servicios financieros.
Si aparecen operaciones bancarias o accesos no reconocidos, hay que comunicarse de inmediato con la entidad correspondiente. En la Provincia de Buenos Aires, el programa oficial Cuidarnos en Red informa dónde realizar una denuncia por ciberdelitos y qué evidencia conviene conservar.
La regla más práctica es simple: un cable encontrado en la calle no es un accesorio gratuito. Si no se puede saber de dónde salió ni quién lo utilizó antes, conectarlo a un dispositivo personal implica asumir un riesgo completamente evitable.